Security Operations Center – SOC, který si útoku všimne dřív než vy

Bezpečnostní technologie možná máte. Ale máte i někoho, kdo jejich hlášení průběžně analyzuje – i v sobotu ve tři ráno? 

Náš Security Operations Center (SOC) prověří každé podezření ve vaší síti, nejen ta, na která někomu zbyl čas. Vás kontaktujeme jen ohledně skutečného incidentu – zavoláme vašemu člověku, doporučíme další kroky a koordinujeme je s vaším IT, dokud vše nevyřešíme. 

Dohled zajišťují naši vlastní analytici – nenabízíme žádný přeprodej cizího SOC. Vaše logy i data zůstávají v našem datovém centru v ČR.
Security Operations Center – SOC, který si útoku všimne dřív než vy
PROČ ALGOTECH

Proč Security Operations Center právě od nás?

>
Dohled 24/7
Útočníci si vybírají čas, kdy se nikdo nedívá. Náš bezpečnostní dohled běží nepřetržitě. Vy si vyberete, kdy má zasáhnout analytik: v pracovní době, nebo kdykoli.
>
Náš tým, vaše data bezpečně v ČR
Dohlížíme na 15+ firemních prostředí a logy ukládáme do našeho vlastního datového centra v ČR. Nenabízíme žádný externí SOC za oponou.
>
Prověříme vše, ozveme se jen s incidentem
Nehlídáme jen vybraných dvacet pravidel, ale všechno, co vaše logy prozradí. Šum odfiltrujeme a vás kontaktujeme jen tehdy, pokud se opravdu něco děje – samozřejmě s návrhem na řešení.
>
Platíte jen za data, ne licence
Cena se odvíjí od objemu sbíraných logů a varianty SLA – ne od licencí SIEM ani od počtu analytiků. Náš Security Operations Center se tedy vyplatí i menším firmám.
PROČ NÁŠ SOC VIDÍ VÍC

Security Operations Center si všimne útoku dřív, než napáchá škodu

Security Operations Center si všimne útoku dřív, než napáchá škodu

Zabezpečení není jen otázka technologie. Potřebujete i lidi, kteří její hlášení čtou, a postup, co dělat, když něco najdou. Většina firem koupí jen technologii. Náš SOC zajistí vše, aniž byste najímali vlastní bezpečnostní tým. 

Jak to v praxi funguje: 

  • Napojíme vaše systémy – servery, počítače, síť i Microsoft 365 posílají záznamy o dění k nám (log management). 
  • Hledáme, co nesedí – přihlášení ve tři ráno z ciziny, přeposílání pošty na cizí adresu, nový správce domény (detekce hrozeb). 
  • Každé podezření prověříme – a vás obtěžujeme jen v případě skutečného incidentu. 
  • Vedeme vás k nápravě – zavoláme, pošleme hlášení a koordinujeme kroky s vaším IT. 

Proč vidíme víc? Záznamy ze všech systémů čteme dohromady a vyhodnocujeme je ve vztahu ke všem bezpečnostním pravidlům – takže si všimneme i útoku, který se tváří jako běžný provoz. A protože kybernetickou bezpečnost firem řešíme od analýzy přes penetrační testy až po nepřetržitý dohled, víme, jak skutečný útok vypadá. 
Security Operations Center si všimne útoku dřív, než napáchá škodu
O naše klienty se staráme – na každý požadavek reagujeme už od 5 minut a do 30 minut většinu z nich vyřešíme
Security Operations Center spustíme za dva až tři týdny, a to bez odstávky
JAK PROBÍHÁ NASAZENÍ SOC

Security Operations Center spustíme za dva až tři týdny, a to bez odstávky

Security Operations Center spustíme za dva až tři týdny, a to bez odstávky

Nasazení SOC nezatíží váš provoz – nic nevypínáme ani nepřepínáme. U menší firmy rozjedeme SOC za dva až tři týdny, prostředí se stovkami uživatelů v řádu měsíců (tempo určuje hlavně součinnost vašeho IT). 

Jak SOC implementujeme: 

  • Napojení systémů – servery, počítače, síť i Microsoft 365 začnou posílat záznamy k nám. 
  • Zkušební provoz – dohled běží, ale nic nehlásíme; učíme se váš běžný den a odladíme falešné poplachy. 
  • První report – ukážeme, co jsme zaznamenali, a domluvíme, komu a jak budeme volat. 
  • Ostrý provoz – hlásíme skutečné incidenty, každý měsíc dostanete přehledné hlášení pro vedení. 

Od vás potřebujeme jen dvě věci: součinnost IT při napojení a jednoho člověka, který smí rozhodnout v případě incidentu. 

Pokud vám provoz už hlídá náš monitoring ICT infrastruktury, SOC na něj plynule naváže – jeden systém hlídá dostupnost, druhý bezpečnost. 
Realizovali jsme více než 1300 cloudových projektů
CERTIFIKACE

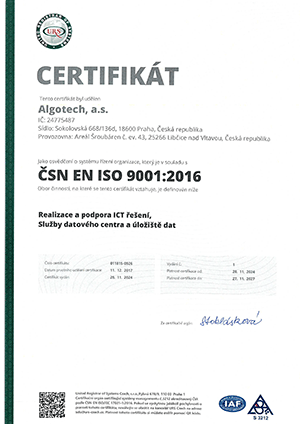
CERTIFIKACE ISO

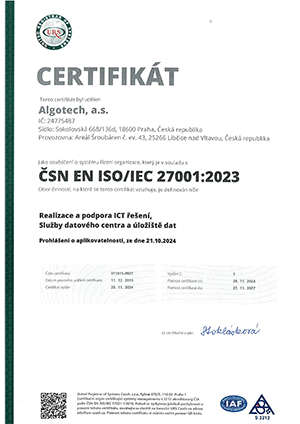
Naše společnost je certifikována podle mezinárodních standardů:
  • ISO 27001:2023 – zaručujeme nejvyšší úroveň ochrany a bezpečnosti informací.
  • ISO 9001:2015 – řídíme se principy řízení kvality a neustálého zlepšování.
BĚŽNÝ SOC VS. NÁŠ SOC

Proč si vybrat právě náš Security Operations Center

Proč si vybrat právě náš Security Operations Center

Na trhu je řada nabídek SOC. Většina stojí na stejném kompromisu: málo lidí, hodně hlášení, a tak se zpravidla prověří jen část. U nás platí čtyři jednoduchá pravidla: 

  • Nic nepřehlédneme – prověříme každé podezření, nejen těch pár situací, na které zbyl čas. 
  • Rozhoduje člověk, ne stroj – skutečný incident vždy posoudí analytik a zavolá vám. 
  • Data zůstávají v Česku – vše běží v našem datovém centru, bez vašeho souhlasu nic neopustí ČR. 
  • Hlídáme, nezasahujeme – hlásíme, doporučujeme a koordinujeme; do vašich systémů ale nezasahujeme, rozhodnutí zůstává na vás. 

Pomůžeme i s legislativními povinnostmi: incident zdokumentujeme pro NIS2 či DORA a s hlášením úřadu poradí náš manažer kybernetické bezpečnosti.  

Režim reakce 8/5 nebo 24/7 a cenu podle objemu dat nastavíme společně.

Proč si vybrat právě náš Security Operations Center
S dlouhodobými klienty nás pojí více než 20 let partnerství
Najdeme řešení i pro vás
NAŠI KLIENTI NÁM DŮVĚŘUJÍ JIŽ 25 LET

Je s námi spokojeno více než 500 zákazníků

Přes 25 let se nepřetržitě staráme o bezpečnost firemních dat, nabízíme řešení pro oblast firemní komunikace, call center, CRM a ERP systémů, kyberbezpečnosti, cloudových služeb a GDPR. Vyvíjíme také aplikace na míru a nabízíme outsourcing IT. Produkty a služby vždy přizpůsobujeme vašim potřebám.
25+
let zkušeností
6000+
projektů
KB
Škoda
Metrostav
Unicredit
Toyota
Toyota
KONTAKT

Kontaktujte nás

Máte zájem o vyzkoušení našich služeb nebo konzultaci? Zanechte nám na sebe kontakt, ozveme se vám do 3 hodin.
- Ozveme se vám do 3 hodin
- Non-stop podpora v češtině i angličtině
- Předběžnou nabídku máte do týdne
- Garance dostupnosti dat 99,99 %
Zavolejte nám
Nechcete čekat na odpověď?
Zavolejte nám na číslo
+420 225 006 444
Volbou "Odeslat" beru na vědomí zásady zpracování osobních údajů.