Audit kybernetické bezpečnosti – zjistěte, kde jste zranitelní, než to objeví útočníci

Prověříme vaši IT infrastrukturu, procesy i zaměstnance podle požadavků ISO/IEC 27001 i nového zákona o kybernetické bezpečnosti.  

Výstupem nejsou žádné obecné fráze, ale závěrečná zpráva s riziky ohodnocenými dle pravděpodobnosti i dopadu, doporučení seřazená podle priority a plán nápravných opatření, se kterým může vaše IT hned začít pracovat. Výsledky auditu kybernetické bezpečnosti s vámi rádi projdeme bod po bodu. 

Celý bezpečnostní audit IT trvá zpravidla 6–12 týdnů a chod vaší společnosti nijak neovlivní. 

Audit kybernetické bezpečnosti – zjistěte, kde jste zranitelní, než to objeví útočníci
PROČ ALGOTECH

Proč svěřit audit kybernetické bezpečnosti právě nám?

>
Risk scoring místo dojmů
Závěrečná zpráva obsahuje hodnocení rizika dle priorit a manažerské shrnutí pro vedení i technická doporučení pro IT. Každý v ní najde svou část.
>
Zohledňujeme nový ZoKB
Zjištění auditu kybernetické bezpečnosti mapujeme přímo na povinnosti zákona č. 264/2025 Sb (ZoKB). Dozvíte se, jaké nedostatky znamenají riziko sankce.
>
Víme, kde firmy chybují
Z praxe víme, kde se opakují stejná slabá místa. Díky tomu je spolehlivě identifikujeme a navrhneme nápravu, která nezatíží váš provoz.
>
Od auditu po nápravu
CO JE AUDIT KYBERNETICKÉ BEZPEČNOSTI

Technologie, procesy i lidé – audit kybernetické bezpečnosti v celé šíři

Technologie, procesy i lidé – audit kybernetické bezpečnosti v celé šíři

Audit kybernetické bezpečnosti je nezávislé prověření toho, jak chráníte data a systémy – technicky, procesně i personálně. Skutečný stav porovnáme s požadavky ISO/IEC 27001 a nového zákona o kybernetické bezpečnosti. 

Co mimo jiné prověříme: 

  • Řízení bezpečnosti – směrnice, odpovědnosti, evidenci aktiv a řešení incidentů. 
  • Přístupy a identity – kdo se kam dostane a jak efektivní je autentizace. 
  • Síť a infrastrukturu – segmentaci, aktualizace a konfigurace serverů i koncových stanic. 
  • Zálohování a kontinuitu – zda zálohy korektně fungují a jak rychle obnovíte provoz. 
  • Zaměstnance – jak rozpoznají phishing a jak se zachovají při podezřelé události. 

Nejde o penetrační test jedné aplikace, ale o komplexní pohled na celý systém řízení bezpečnosti. 


Technologie, procesy i lidé – audit kybernetické bezpečnosti v celé šíři
O naše klienty se staráme – na každý požadavek reagujeme už od 5 minut a do 30 minut většinu z nich vyřešíme
Bezpečnostní audit IT bez odstávky a bez zpomalení chodu firmy
JAK AUDIT KYBERNETICKÉ BEZPEČNOSTI PROBÍHÁ

Bezpečnostní audit IT bez odstávky a bez zpomalení chodu firmy

Bezpečnostní audit IT bez odstávky a bez zpomalení chodu firmy

Největší obava firem před auditem kybernetické bezpečnosti obvykle není „co najdete“, ale „kolik času nás to bude stát“. Stručně: naprosté minimum. Audit vedeme za plného provozu a od vašeho IT oddělení potřebujeme pouze odpovědi a přístup k dokumentaci. 

Jak přesně audit proběhne? 

  • Úvodní schůzka – stanovíme rozsah, identifikujeme auditované systémy a kontaktní osoby. 
  • Sběr dat a ověření – rozhovory, revize směrnic, kontrola konfigurací on-site i vzdáleně. 
  • Hodnocení rizik – zjištění ohodnotíme podle pravděpodobnosti a dopadu. 
  • Předání a konzultace – podrobnou zprávu s plánem nápravy projdeme společně bod po bodu. 

Celý audit trvá zpravidla 6–12 týdnů a probíhá plně v souladu s NDA. 
Realizovali jsme více než 1300 cloudových projektů
CERTIFIKACE

CERTIFIKACE ISO

Naše společnost je certifikována podle mezinárodních standardů:
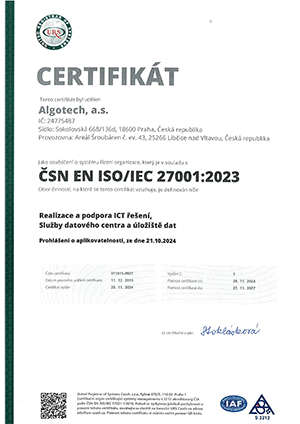
  • ISO 27001:2023 – zaručujeme nejvyšší úroveň ochrany a bezpečnosti informací.
  • ISO 9001:2015 – řídíme se principy řízení kvality a neustálého zlepšování.
VÝSTUPY AUDITU

Co budete mít na stole, až audit kybernetické bezpečnosti skončí

Co budete mít na stole, až audit kybernetické bezpečnosti skončí

Nečekejte žádné desítky stran obecných frází. Závěrečnou zprávu píšeme tak, aby sloužila jako argument pro vedení, pracovní seznam pro IT i doklad pro případnou kontrolu. 

Co výstup našeho auditu kybernetické bezpečnosti obsahuje: 

  • Manažerské shrnutí – stav bezpečnosti na jedné stránce, srozumitelný i bez technické průpravy. 
  • Zjištění s risk scoringem – každé riziko ohodnocené podle pravděpodobnosti a dopadu na stupnici 1–10. 
  • Doporučení podle priorit – co řešit hned, co do půl roku a co může počkat. 
  • Plán nápravných opatření – konkrétní kroky s odhadem náročnosti, který poslouží i jako podklad pro rozpočet. 
  • Soulad s legislativou – přehled, jak si stojíte vůči ISO/IEC 27001 a zákonu č. 264/2025 Sb. 

Zjištění společně probereme bod po bodu – a pokud budete chtít, s nápravou vám rád pomůže náš technický tým. 
Co budete mít na stole, až audit kybernetické bezpečnosti skončí
S dlouhodobými klienty nás pojí více než 20 let partnerství
Najdeme řešení i pro vás
NAŠI KLIENTI NÁM DŮVĚŘUJÍ JIŽ 25 LET

Je s námi spokojeno více než 500 zákazníků

Přes 25 let se nepřetržitě staráme o bezpečnost firemních dat, nabízíme řešení pro oblast firemní komunikace, call center, CRM a ERP systémů, kyberbezpečnosti, cloudových služeb a GDPR. Vyvíjíme také aplikace na míru a nabízíme outsourcing IT. Produkty a služby vždy přizpůsobujeme vašim potřebám.
25+
let zkušeností
6000+
projektů
KB
Škoda
Metrostav
Unicredit
Toyota
Toyota
KONTAKT

Kontaktujte nás

Máte zájem o vyzkoušení našich služeb nebo konzultaci? Zanechte nám na sebe kontakt, ozveme se vám do 3 hodin.
- Ozveme se vám do 3 hodin
- Non-stop podpora v češtině i angličtině
- Předběžnou nabídku máte do týdne
- Garance dostupnosti dat 99,99 %
Zavolejte nám
Nechcete čekat na odpověď?
Zavolejte nám na číslo
+420 225 006 444
Volbou "Odeslat" beru na vědomí zásady zpracování osobních údajů.